Schwachstellenmanagement ohne Agenten

Vergleichen Sie Schwachstellen noch per Hand?

Über 100 neue CVEs pro Tag – und nur ein Bruchteil betrifft Ihre Systeme. BERNGUARD gleicht die Meldungen des CERT-Bund automatisch mit Ihren Produkten ab und meldet nur, was Sie wirklich betrifft. Per E-Mail, Teams oder Jira.

ALLIANZ FÜR CYBERSICHERHEIT - Partnerangebot

Aktuell bieten wir BERNGUARD in der BASIS Version allen Teilnehmern der Allianz für Cybersicherheit dauerhaft kostenfrei an. 

Das Problem

Wussten Sie es, bevor es auf Golem stand?

Die meisten IT-Teams erfahren von kritischen Lücken aus der Presse, aus Newslettern oder gar nicht. Dazwischen liegen Excel-Listen, Bastelskripte und Scanner, die nur sehen, was antwortet. Das ist das CVE-Chaos.

Manuell

Die Excel-Liste

Jeden Montag BSI-Meldungen durchklicken und mit der Inventarliste abgleichen. Bis Mittwoch ist die Liste schon wieder alt.

Selbstgebaut

Das Bastelskript

Funktioniert, bis der Kollege geht, die API sich ändert oder Anpassungen nötig sind. Niemand merkt es, bis es zu spät ist.

Flut

Die Newsletter-Flut

Alles abonniert, nichts gelesen. Die eine Meldung, die Ihre Firewall betrifft, geht zwischen 140 anderen unter.

So funktioniert es

In drei Schritten vom CVE-Chaos zum relevanten Alert.

Keine Agenten, keine Scanner, keine Installation. Es reicht die Information, dass ein Produkt bei Ihnen im Einsatz ist.

Schritt 1

Produkte hinterlegen

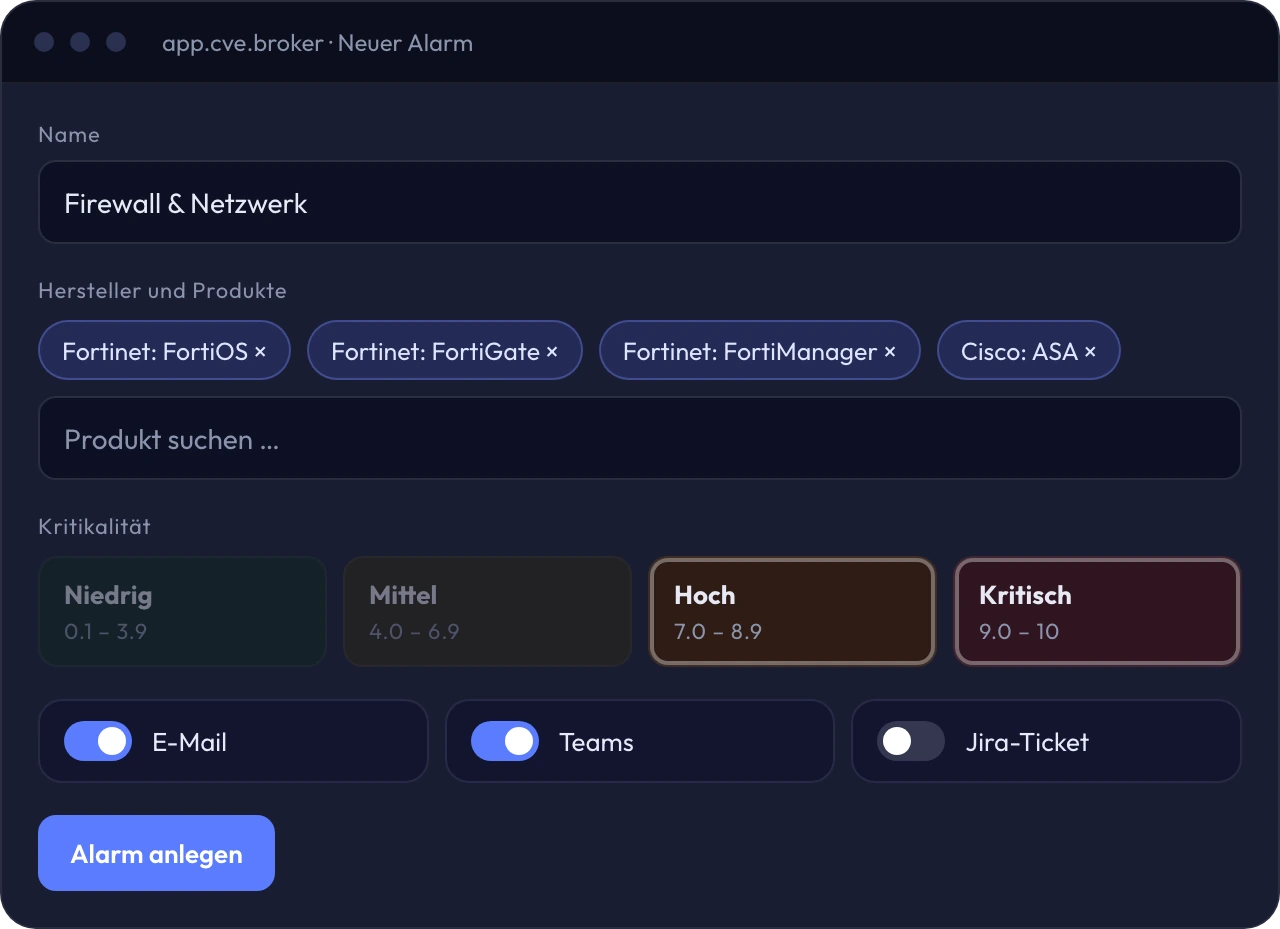
Hersteller und Produkte aus 1500+ Einträgen auswählen, per CSV importieren, oder direkt ans Assetmanagement anbinden.
Ein 15-minütiges Onboarding reicht.

Schritt 2

Automatischer Abgleich

Jede neue Meldung des BSI BUND CERT wird in Echtzeit gegen Ihre Produktliste geprüft. Nur Treffer werden zum Alert. Frei konfigurierbar.

Schritt 3

Passend zu Ihren Prozessen

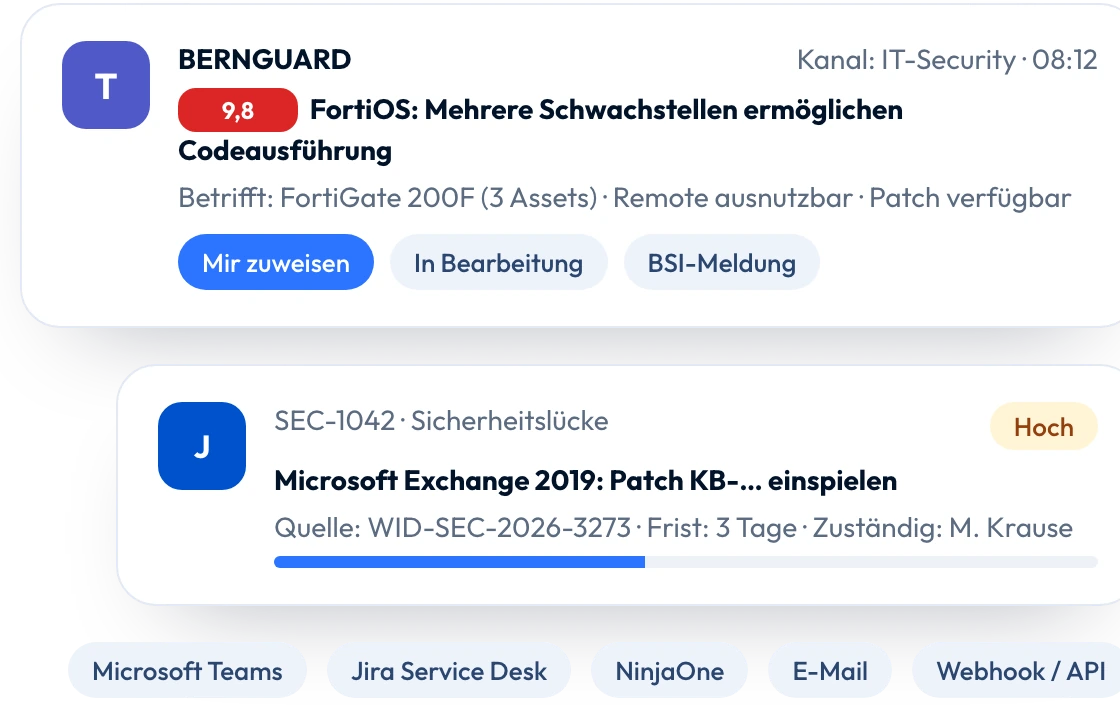
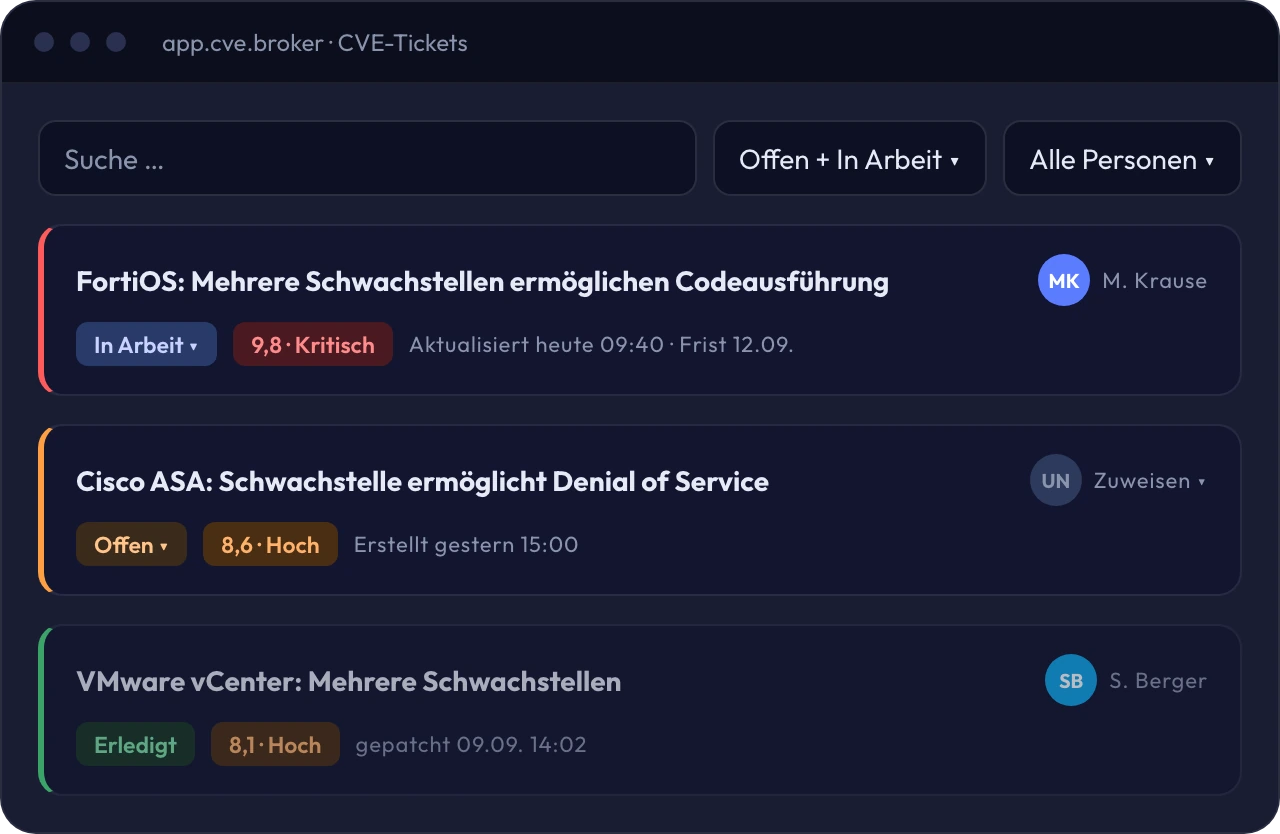
Der Alert landet dort, wo Ihr Team arbeitet: Teams, Jira, Freshservice, E-Mail. Oder im BERNGUARD-Ticketsystem: Zuweisen, bearbeiten, nachweisbar abschließen.

Relevanz statt Rauschen

Nur die Alerts, die Ihre Systeme betreffen.

Statt 140 Meldungen pro Woche sehen Sie die drei, die zählen. Filter nach Hersteller, Produkt, CVSS, Patch-Status und Angriffsvektor sorgen dafür, dass kein Alert ohne Grund aufschlägt.

BERNGUARD neuer alarm
BERNGUARD teams jira
Bleiben SIe In Ihrem Workflow

Der Alert kommt dorthin, wo Ihr Team ohnehin arbeitet.

BERNGUARD erstellt das Jira-Ticket, postet in den passenden Teams-Kanal, schickt Ihnen eine E-Mail oder legt den Vorgang in Freshservice an – mit CVSS, betroffenen Assets und Link zur BSI-Meldung. 

Nachweisbar abarbeiten

Integriertes Management System

NIS-2 und ISO 27001 verlangen nicht nur, dass Sie Schwachstellen kennen, sondern dass Sie den Umgang damit belegen. Das integrierte CVE-Management dokumentiert jeden Alert von „neu“ bis „erledigt“, inklusive Zuweisung, Kommentar und Zeitstempel.

BERNGUARD cve tickets
BERNGUARD scanner vergleich
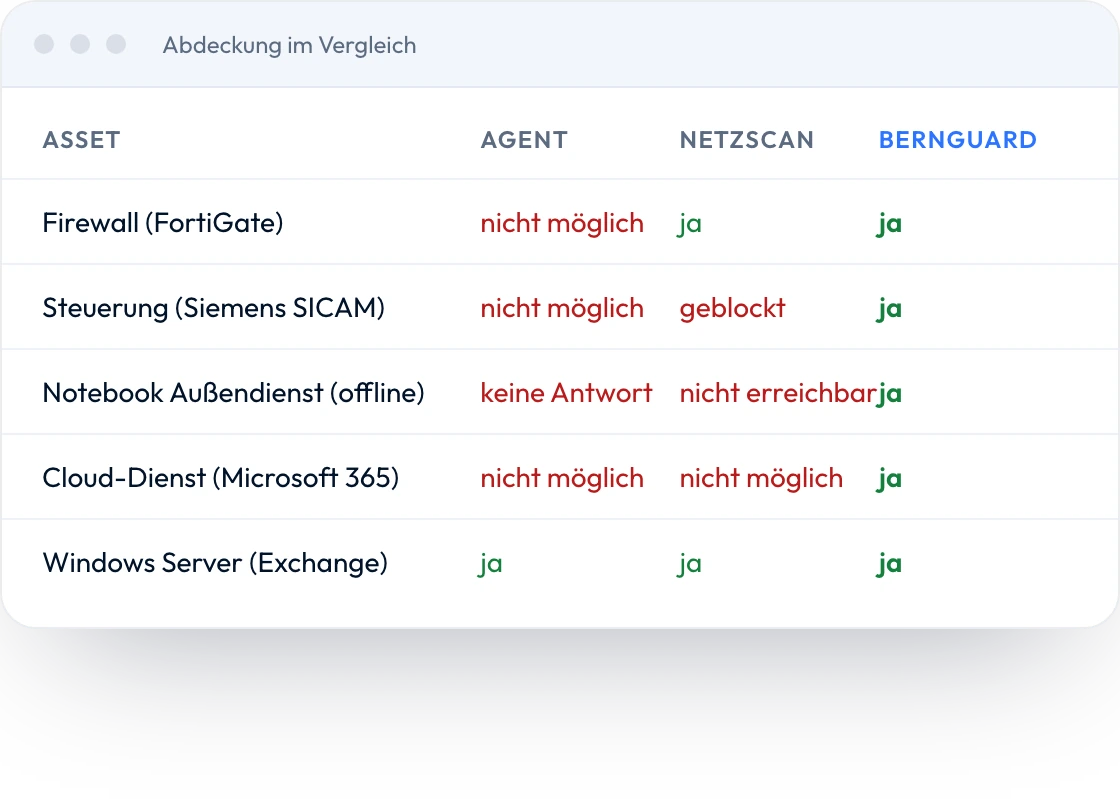
Der Scanner-Gap

Scanner sehen nur, was antwortet. BERNGUARD kennt, was Sie besitzen.

Firewalls, OT-Steuerungen, Cloud-Dienste, Geräte im Homeoffice: Ein Agent lässt sich dort nicht installieren, ein Netzwerkscan kommt nicht hin. BERNGUARD braucht nur die Information, dass das Produkt existiert – und ergänzt so jeden Scanner, statt ihn zu ersetzen.

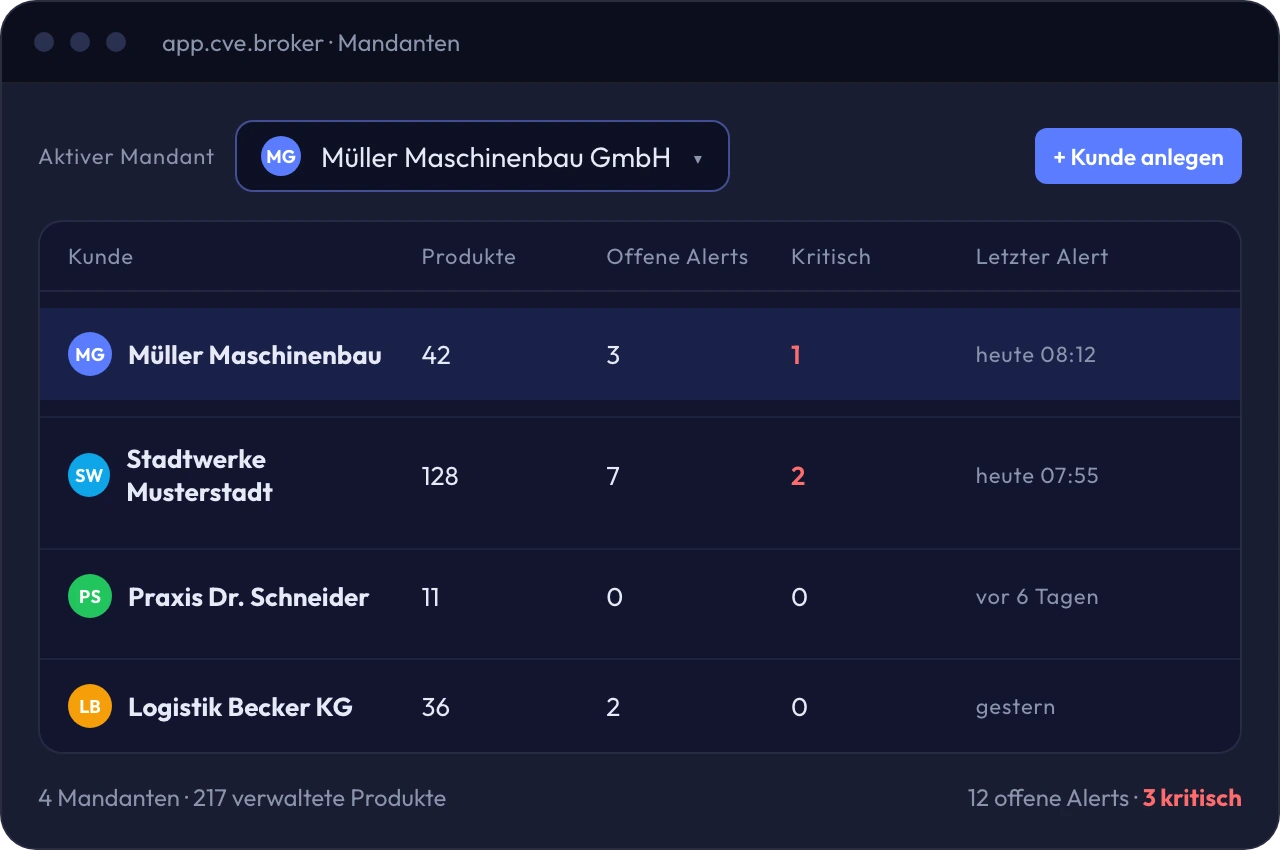
Für IT-Dienstleister und MSP

Alle Kunden im Blick. Jeder Kunde für sich.

Legen Sie Ihre Kunden als vollständig getrennte Mandanten an und wechseln Sie mit einem Klick. So bieten Sie Schwachstellenmanagement als eigenen Service an und sehen trotzdem auf einen Blick, welche verwalteten Produkte gerade betroffen sind.

Der Compliance Effekt

Bernguard macht relevante Schwachstellen sichtbar, priorisierbar und nachvollziehbar bearbeitbar – und unterstützt so zentrale Anforderungen aus NIS2, ISO/IEC 27001, BSI IT-Grundschutz und DORA.

NIS-2

Art. 21 Abs. 2 lit. e

ISO 27001

Anhang A 8.8

BSI-IT-Grundschutz

OPS.1.1.1.A20 OPS.1.1.3.A15

DORA

Art. 10

FAQ

Häufige Fragen zu automatischen CVE-Alerts

Woher kommen die CVE-Daten?

Direkt aus dem Warn- und Informationsdienst des CERT-Bund beim BSI. Jede Meldung enthält CVSS-Score, Einstufung, betroffene Produkte und einen Link zur Originalmeldung.

Brauche ich Agenten oder einen Netzwerkscanner?

Nein. BERNGUARD ist vollständig webbasiert. Sie hinterlegen nur, welche Produkte im Einsatz sind. Bestehende Scanner werden ergänzt, nicht ersetzt.

Wie lange dauert die Einrichtung?

Produkte auswählen, Alarm anlegen, Empfänger festlegen. Auf Wunsch begleitet Sie ein Mitarbeiter der gescheit.IT GmbH in einem 15-minütigen Onboarding.

Hilft BERNGUARD bei NIS-2 und ISO 27001?

Ja. Das integrierte CVE-Management dokumentiert Zuweisung, Bearbeitung und Abschluss jeder Meldung und liefert damit den Nachweis, den Audits verlangen.

Wo werden meine Daten verarbeitet?

Ausschließlich in Deutschland. BERNGUARD wurde von der gescheit.IT GmbH entwickelt und wird dort betrieben, ohne US-Abhängigkeit.

PREISE

Basis

Kostenfrei Exklusiv für ACS Teilnehmer
  • 5 Alarme
  • Statistiken

Pro

€ 49 Monatlich zzgl. MwSt.
  • 10 Alarme
  • Statistiken

Pro+

€ 99 Monatlich zzgl. MwSt.
  • 25 Alarme
  • Statistiken
  • Priorisierter Support

Enterprise

Individuell
  • ∞ Alarme
  • Statistiken
  • Priorisierter Support

Schluss mit dem CVE-Chaos. Ab jetzt nur noch relevante Alerts.

30 Tage kostenfrei, ohne Rechnungsdaten. In 15 Minuten eingerichtet.